OpenCode++ tillhandahåller verifierbara sidokontroller för AI-kodagenter
opencode-plusplus av Whut09 är en tillförlitlighetsram för OpenCode AI-kodagenten, utformad för att göra automatiserade redigeringar synliga och granskbara. Verktyget hanterar vad språkmodellen tar emot, upprätthåller strikta redigeringsgränser och registrerar exekveringsutdata för att bekräfta ändringar. Det innehåller ett deterministiskt filregister, en skyddsmekanism och policy-motor, en bevisinspelare och MCP-serverändpunkter. Utvecklare som använder OpenCode-agenter som behöver säkerhetsportar och spårbar ändringshistorik får ett arbetsflöde som visar agentåtgärder och verifieringsresultat.
Vilka uppgifter kan du faktiskt använda den för?
Verktyget fungerar som en sidokärra till OpenCode-agenten, vilket gör att agentdrivna kodändringar kan granskas och begränsas. Det tillhandahåller ett deterministiskt register som hittar och indexerar filer, symboler och beroenden så att agenten får konkreta referenser snarare än gissningar. Typiska uppgifter inkluderar automatiserade refaktoriseringar, beroende-medvetna ändringar och skriptade CI-utlösta modifieringar där bevarande av repository-stabilitet under agentoperationer är avgörande. Registret och skyddskomponenterna syftar till att hålla automatiserade ändringar riktade och reviderbara.
Hur pålitliga är dess verifierings- och reparationsrutiner?
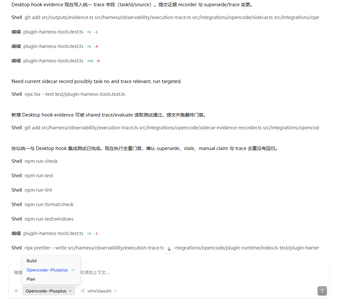
Verifiering förlitar sig på en bevismatchande pipeline som jämför kommandots exekveringsresultat och CI-utdata mot den aktuella arbetsgrenshashen, så verktyget producerar knutna bevis för varje åtgärd. Inkrementell verifiering kör bakgrundspåverkananalys under agentens inaktiva tid för att tidigt upptäcka regressioner, och reparationsloopar föreslår eller tillämpar fixar när grindar upptäcker fel. Interventionsjournalen registrerar observerade, blockerade och reparerade tillstånd för att ge en kronologisk spårning av vad agenten försökte och vad verktyget förhindrade.
Är det praktiskt att lägga till i ett befintligt OpenCode-arbetsflöde?
Installation och integration följer Node.js-konventioner, med en npm global installation och stöd för Model Context Protocol, som exponerar pålitlighetstjänster till andra assistenter. Verktyget beskrivs som Windows-först för OpenCode Desktop-plugin, men dess kärnlogik körs där Node.js och MCP är tillgängliga. Team som använder agentisk automatisering och redan kör CI kan integrera verktyget för att lyfta fram bevis och efterlevnad, även om adoption kräver att integrera dess verifieringskrokar i befintliga CI- och agentpipelines.
ett praktiskt val för team som accepterar extra integration för säkrare agentåtgärder
opencode-plusplus är ett praktiskt alternativ för utvecklare som använder OpenCode-agenter och kräver verifierbar, policy‑driven automatisering. Det kräver kännedom om agentarbetsflöden och CI-integration, och det introducerar operationella steg för att fånga och matcha exekveringsbevis. För team som är beredda att lägga till dessa kontroller gör verktyget automatiserade redigeringar mer transparenta och enklare att granska, vilket förbättrar förtroendet för agentdrivna förändringar.